Domain hilfsgerät.de kaufen?
Wir ziehen mit dem Projekt
hilfsgerät.de um.
Sind Sie am Kauf der Domain
hilfsgerät.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain hilfsgerät.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **


Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
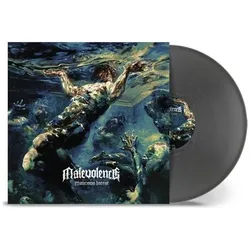
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simon, Fritz B.: Stalin und der ApparatStalin und der Apparat , Über das Buch (...) dann wurde es zunehmend spannend und begann mich zu faszinieren, aber auch zu gruseln, wie Fritz B. Simons systemischer Blick auf die Entwicklung Stalins im Vorfeld, während und nach der Oktoberrevolution die Koevolution der individuellen Psyche und der Strukturen und Dynamiken der Organisation(en) und des ( Staats-)Apparats aufdeckt. (...) Endgültig den Schlaf raubte mir, wie gerade die Grausamkeit nicht ein hingenommener Kollateralschaden der Machtergreifung, sondern ein zentrales und systematisch eingesetztes Mittel der Machtzentrierung und -Steigerung war - und vermutlich heute noch ist. Die täglichen Nachrichten über die Ukraine wie auchRussland selbst geben diesen Schilderungen eine erschreckende Aktualität. (...) Diese Ebene raubte mir zunehmend den Schlaf und ich konnte gar nicht aufhören mit Lesen! Die andere Ebene sind die Bezüge, die Fritz B. Simon immer wieder zu aktuellen Themen und Phänomenen in Organisationen und Gruppen herstellt. Diese regen an und wecken die Aufmerksamkeit für Machtprozesse in diesen Sozialformen. Wer obsiegt in der Konkurrenz um Status und Karriere in Organisationen oft und nahezu unbemerkt von den Konkurrenten? Welche Rolle spielt die gruppale Struktur einer Bewegung und die in ihr dominierende personorientierte Kommunikationsform beim Machtgewinn Einzelner? Welche Wirkung hat es, wenn die vorrangige Kommunikationsform in einer Organisation personorientiert ist? Was passiert, wenn die Sozialdimension die Sachdimension dominiert? Welche Kommunikationsstruktur begünstigt den Machtgewinn eines Einzelnen? Befördert ein Pseudo-Konsens-Muster autoritärdiktatorische Entwicklungen? Welche Rolle spielt die Größe eines Entscheidungsgremiums bei der Entwicklung autoritärer Strukturen? Wie gefährlich ist die Tolerierung von Gewalt? Schützt Ideologie den Diktator? Welche Funktion haben die Inszenierung und Idealisierung der Person des Führers als Held für seine Machtposition und welche Rolle spielt dabei sein Narzissmus?(...) Zudem lege ich jedem, der sich mit dem aktuellen Krieg von Putins Russland mit der Ukraine auseinandersetzen und eine eigene Position gewinnen will, dieses Buch ans Herz - auch wenn es dieses manches Mal fast zerreißt. Organisationsentwicklung 4/2023 (Monika Stützle-Hebel) "Die Ergebnisse von Simons Studien sind brisant und hochaktuell, aufschlussreich und lehrreich. In dieser Art wohl einzigartig. Aus der Geschichte lernen, dafür liefert die Publikation eine hervorragende Grundlage. Schade, dass dies so wenige so wenig tun. Fazit: Ein sehr empfehlenswertes Buch, das für Politikinteressierte, Politiker und Geschichtslehrkräfte sowie Geschichtsstudenten obligatorisches Studienmaterial sein sollte." Jochen Vatter Wie Diktaturen entstehen Putin verstehen? - Stalin analysieren! Das Wiederentstehen autoritärer Gesellschaften lässt die Frage aufkommen, welche Bedeutung die Persönlichkeit von Politikern wie Putin, Orban oder Trump für diese Entwicklung hat. Die allgemeinere Frage dahinter lautet: Passen sich soziale Systeme eher psychischen Strukturen an, oder ist es umgekehrt? Fritz B. Simon studiert ein lehrreiches Beispiel: Stalin und die Sowjetunion. Sein Buch verbindet drei thematische Stränge: die Lebensgeschichte Stalins in ihrem historischen Kontext; die Dynamik der zum jeweiligen Zeitpunkt für ihn relevanten sozialen Systeme; und die psychische Entwicklung Stalins zur beschriebenen Zeit. Für die Analyse der sozialen Systeme, deren Mitglied Stalin war - von der Familie bis zum Staat -, zieht Simon Konzepte der Familienforschung und der soziologischen Systemtheorie heran. Die Analyse von Stalins psychischer Entwicklung ruht auf psychoanalytischen Konzepten. Dieser methodische Doppelzugang deckt eine Koevolution auf, die zu einer schrecklichen Diktatur mit einem der grausamsten Diktatoren der Weltgeschichte führte. Stalin und die UdSSR erweisen sich dabei als Lehrstück, das einen sehr erhellenden Blick auf die Gegenwart eröffnet. Der Autor: Fritz B. Simon, Dr. med., Professor für Führung und Organisation am Institut für Familienunternehmen der Universität Witten/Herdecke; Systemischer Organisationsberater, Psychiater, Psychoanalytiker und systemischer Familientherapeut; Mitbegründer der Simon Weber Friends Systemische Organisationsberatung GmbH. Autor bzw. Herausgeber von ca. 300 wissenschaftlichen Fachartikeln und 34 Büchern, die in 15 Sprachen übersetzt sind, u. a.: Der Prozeß der Individuation (1984), Die Sprache der Familientherapie (1984, mit Helm Stierlin und Ulrich Clement), Lebende Systeme (1988), Unterschiede, die Unterschiede machen (1988), Meine Psychose, mein Fahrrad und ich (1990), Radikale Marktwirtschaft (1992, mit CONECTA), Die andere Seite der Gesundheit (1995), Die Kunst, nicht zu lernen (1997), Zirkuläres Fragen (1999, mit Christel Rech-Simon), Tödliche Konflikte (2001), Die Familie des Familienunternehmens (2002), Gemeinsam sind wir blöd!? (2004), Mehr-Generationen-Familienunternehmen (2005, mit Rudi Wimmer und Torsten Groth), Einführung in Systemtheorie und Konstruktivismus (2006), Einführung in die systemische Organisationstheorie (2007), Einführung in die systemische Wirtschaftstheorie (2009), Vor dem Spiel ist nach dem Spiel. Systemische Aspekte des Fußballs (2009), Einführung in die Systemtheorie des Konflikts (2010), "Zhong De Ban" oder: Wie die Psychotherapie nach China kam (2011, mit Margarete Haas-Wiesegart und Zhao Xudong), Einführung in die Theorie des Familienunternehmens (2012), Wenn rechts links ist und links rechts (2013), Einführung in die (System-)Theorie der Beratung (2014), Formen. Zur Kopplung von Organismus, Psyche und sozialen Systemen (2018), Anleitung zum Populismus oder: Ergreifen Sie die Macht! (2019), Der Streit ums Nadelöhr. Körper, Psyche, Soziales, Kultur. Wohin schauen systemische Berater? (2019, mit Jürgen Kriz), Lockdown: Das Anhalten der Welt (2020, mit Heiko Kleve und Steffen Roth), Formen (reloaded). Zur Kopplung von Organismus, Psyche und sozialen Systemen (2022). , Sonstige > Motorkühlung , Erscheinungsjahr: 202304, Produktform: Kartoniert, Titel der Reihe: Systemische Horizonte##, Autoren: Simon, Fritz B., Seitenzahl/Blattzahl: 262, Keyword: Autoritarismus; Demokratie; Geheimpolizei; Georgien; Kommunistische Partei; Politbüro; Putin; Russland; Sowjetunion; Säuberung; Totalitarismus; Tyrannei, Fachschema: Informationstheorie~Kybernetik~Systemtheorie~Soziologie~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Diktatur - Diktator~Totalitarismus, Fachkategorie: Soziologie~Psychoanalyse (Freud)~Politisches System: Totalitarismus und Diktatur, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Kybernetik und Systemtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer-Systeme Verlag und Verlagsbuchhandlung GmbH, Länge: 214, Breite: 135, Höhe: 25, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **
-
Was ist das für ein Gerät/Werkzeug?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da Sie keine Informationen über das spezifische Gerät oder Werkzeug angegeben haben. Bitte geben Sie weitere Details an, damit ich Ihnen weiterhelfen kann. **
-
Was ist die ideale Griffkante für ein Werkzeug oder Instrument?
Die ideale Griffkante für ein Werkzeug oder Instrument sollte ergonomisch geformt sein, um eine bequeme und sichere Handhabung zu gewährleisten. Sie sollte rutschfest sein, um ein Abrutschen während der Benutzung zu verhindern. Außerdem sollte die Griffkante aus einem Material bestehen, das angenehm in der Hand liegt und gleichzeitig strapazierfähig ist. **

Welches nützliche Utensil ist für dich im Alltag unverzichtbar? Was ist dein liebstes praktisches Werkzeug?
Mein unverzichtbares Utensil im Alltag ist mein Smartphone, da ich damit kommuniziere, organisiere und Informationen abrufe. Mein liebstes praktisches Werkzeug ist mein Multifunktionswerkzeug, da es vielseitig einsetzbar ist und mir in vielen Situationen hilft. **
Wann wird ein Gerät zur Maschine für Gefahrgut?
Ein Gerät wird zur Maschine für Gefahrgut, wenn es speziell für den Transport, die Handhabung oder die Verarbeitung von gefährlichen Stoffen entwickelt und konstruiert wurde. Dies kann beispielsweise ein Tankwagen, eine Füllanlage oder eine Abfüllmaschine sein. Die Maschine muss bestimmte Sicherheitsstandards erfüllen und möglicherweise auch Zertifizierungen oder Genehmigungen erhalten, um den Transport von Gefahrgut sicher und gesetzeskonform durchführen zu können. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Nuclear Blast, Schallplatten, Malicious Intent (Malevolence)Die Schallplatte "Malicious Intent" von Malevolence ist ein herausragendes Werk, das die Grenzen zwischen Pop, Heavy Metal und Rock neu definiert. Diese Vinyl-Ausgabe, produziert von Nuclear Blast, bietet nicht nur eine beeindruckende Klangqualität, sondern auch ein einzigartiges Hörerlebnis, das die Energie und Kreativität der Band widerspiegelt. Mit einem Gewicht von 226,8 Gramm und einer Höhe von 0,9 Zentimetern ist diese Schallplatte robust und langlebig. Die Abmessungen von 31,5 cm x 31,5 cm machen sie zu einem perfekten Sammlerstück für Vinyl-Liebhaber. Das Jahr 2024 markiert die Veröffentlichung dieses Albums, das in Deutschland produziert wurde. Die farbige Vinyl-Edition sorgt für eine visuelle Attraktivität, die das Gesamtpaket abrundet und es zu einem Muss für jede Plattensammlung macht.35,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Kann ich Schicksalsheld Malicious spezialbeschwören, wenn ich ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannen, um mir eine Poly zu holen?
Ja, du kannst Schicksalsheld Malicious spezialbeschwören, wenn du ihn durch den Effekt von Visionsheld Vyon vom Friedhof verbannst, um dir eine Polymerisation zu holen. Der Effekt von Vyon erlaubt es dir, einen "Schicksalshelden" vom Deck auf den Friedhof zu legen und dann einen anderen "Schicksalshelden" vom Deck zu holen. Da Malicious ein "Schicksalsheld" ist, kannst du ihn auf diese Weise vom Friedhof verbannen und dann spezialbeschwören. **
-
Wie heißt das Gerät/Instrument?
Um deine Frage zu beantworten, bräuchte ich mehr Informationen. Welches Gerät oder Instrument meinst du? **
Ähnliche Suchbegriffe für Malicious
-
Morgan, J. O.: Der ApparatDer Apparat , "Eine Dystopie über eine KI. Die gar nicht einmal so unrealistische Vision einer möglichen Zukunft?" WDR , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230613, Produktform: Leinen, Autoren: Morgan, J. O., Übersetzung: Schönherr, Jan, Seitenzahl/Blattzahl: 240, Keyword: Alternate History; Alternative Geschichte; Alternativweltgeschichte; Dystopische Literatur; Gefahren der Technik; Generationsroman; George Orwell; Gesellschafsroman; Gesellschaftspolitischer Roman; Internetzeitalter; Kommunikation; Orwell Price for political fiction; Paralleluniversum; Philosophie; Retro-Science Fiction; Roman; Sci-Fi; Science Fiction; Technikeinfluss; Technologie; Teleportation; Uchronie; Utopie; literarischer Roman; menschliche Beziehungen; schottischer Roman; was wäre wenn buch, Fachkategorie: Science-Fiction~Narrative theme: Love and relationships~Belletristik: Themen, Stoffe, Motive: Soziales~Alternativweltgeschichten, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Auseinandersetzen, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 207, Breite: 132, Höhe: 27, Gewicht: 352, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644013698, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0300, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Simon, Fritz B.: Stalin und der ApparatStalin und der Apparat , Über das Buch (...) dann wurde es zunehmend spannend und begann mich zu faszinieren, aber auch zu gruseln, wie Fritz B. Simons systemischer Blick auf die Entwicklung Stalins im Vorfeld, während und nach der Oktoberrevolution die Koevolution der individuellen Psyche und der Strukturen und Dynamiken der Organisation(en) und des ( Staats-)Apparats aufdeckt. (...) Endgültig den Schlaf raubte mir, wie gerade die Grausamkeit nicht ein hingenommener Kollateralschaden der Machtergreifung, sondern ein zentrales und systematisch eingesetztes Mittel der Machtzentrierung und -Steigerung war - und vermutlich heute noch ist. Die täglichen Nachrichten über die Ukraine wie auchRussland selbst geben diesen Schilderungen eine erschreckende Aktualität. (...) Diese Ebene raubte mir zunehmend den Schlaf und ich konnte gar nicht aufhören mit Lesen! Die andere Ebene sind die Bezüge, die Fritz B. Simon immer wieder zu aktuellen Themen und Phänomenen in Organisationen und Gruppen herstellt. Diese regen an und wecken die Aufmerksamkeit für Machtprozesse in diesen Sozialformen. Wer obsiegt in der Konkurrenz um Status und Karriere in Organisationen oft und nahezu unbemerkt von den Konkurrenten? Welche Rolle spielt die gruppale Struktur einer Bewegung und die in ihr dominierende personorientierte Kommunikationsform beim Machtgewinn Einzelner? Welche Wirkung hat es, wenn die vorrangige Kommunikationsform in einer Organisation personorientiert ist? Was passiert, wenn die Sozialdimension die Sachdimension dominiert? Welche Kommunikationsstruktur begünstigt den Machtgewinn eines Einzelnen? Befördert ein Pseudo-Konsens-Muster autoritärdiktatorische Entwicklungen? Welche Rolle spielt die Größe eines Entscheidungsgremiums bei der Entwicklung autoritärer Strukturen? Wie gefährlich ist die Tolerierung von Gewalt? Schützt Ideologie den Diktator? Welche Funktion haben die Inszenierung und Idealisierung der Person des Führers als Held für seine Machtposition und welche Rolle spielt dabei sein Narzissmus?(...) Zudem lege ich jedem, der sich mit dem aktuellen Krieg von Putins Russland mit der Ukraine auseinandersetzen und eine eigene Position gewinnen will, dieses Buch ans Herz - auch wenn es dieses manches Mal fast zerreißt. Organisationsentwicklung 4/2023 (Monika Stützle-Hebel) "Die Ergebnisse von Simons Studien sind brisant und hochaktuell, aufschlussreich und lehrreich. In dieser Art wohl einzigartig. Aus der Geschichte lernen, dafür liefert die Publikation eine hervorragende Grundlage. Schade, dass dies so wenige so wenig tun. Fazit: Ein sehr empfehlenswertes Buch, das für Politikinteressierte, Politiker und Geschichtslehrkräfte sowie Geschichtsstudenten obligatorisches Studienmaterial sein sollte." Jochen Vatter Wie Diktaturen entstehen Putin verstehen? - Stalin analysieren! Das Wiederentstehen autoritärer Gesellschaften lässt die Frage aufkommen, welche Bedeutung die Persönlichkeit von Politikern wie Putin, Orban oder Trump für diese Entwicklung hat. Die allgemeinere Frage dahinter lautet: Passen sich soziale Systeme eher psychischen Strukturen an, oder ist es umgekehrt? Fritz B. Simon studiert ein lehrreiches Beispiel: Stalin und die Sowjetunion. Sein Buch verbindet drei thematische Stränge: die Lebensgeschichte Stalins in ihrem historischen Kontext; die Dynamik der zum jeweiligen Zeitpunkt für ihn relevanten sozialen Systeme; und die psychische Entwicklung Stalins zur beschriebenen Zeit. Für die Analyse der sozialen Systeme, deren Mitglied Stalin war - von der Familie bis zum Staat -, zieht Simon Konzepte der Familienforschung und der soziologischen Systemtheorie heran. Die Analyse von Stalins psychischer Entwicklung ruht auf psychoanalytischen Konzepten. Dieser methodische Doppelzugang deckt eine Koevolution auf, die zu einer schrecklichen Diktatur mit einem der grausamsten Diktatoren der Weltgeschichte führte. Stalin und die UdSSR erweisen sich dabei als Lehrstück, das einen sehr erhellenden Blick auf die Gegenwart eröffnet. Der Autor: Fritz B. Simon, Dr. med., Professor für Führung und Organisation am Institut für Familienunternehmen der Universität Witten/Herdecke; Systemischer Organisationsberater, Psychiater, Psychoanalytiker und systemischer Familientherapeut; Mitbegründer der Simon Weber Friends Systemische Organisationsberatung GmbH. Autor bzw. Herausgeber von ca. 300 wissenschaftlichen Fachartikeln und 34 Büchern, die in 15 Sprachen übersetzt sind, u. a.: Der Prozeß der Individuation (1984), Die Sprache der Familientherapie (1984, mit Helm Stierlin und Ulrich Clement), Lebende Systeme (1988), Unterschiede, die Unterschiede machen (1988), Meine Psychose, mein Fahrrad und ich (1990), Radikale Marktwirtschaft (1992, mit CONECTA), Die andere Seite der Gesundheit (1995), Die Kunst, nicht zu lernen (1997), Zirkuläres Fragen (1999, mit Christel Rech-Simon), Tödliche Konflikte (2001), Die Familie des Familienunternehmens (2002), Gemeinsam sind wir blöd!? (2004), Mehr-Generationen-Familienunternehmen (2005, mit Rudi Wimmer und Torsten Groth), Einführung in Systemtheorie und Konstruktivismus (2006), Einführung in die systemische Organisationstheorie (2007), Einführung in die systemische Wirtschaftstheorie (2009), Vor dem Spiel ist nach dem Spiel. Systemische Aspekte des Fußballs (2009), Einführung in die Systemtheorie des Konflikts (2010), "Zhong De Ban" oder: Wie die Psychotherapie nach China kam (2011, mit Margarete Haas-Wiesegart und Zhao Xudong), Einführung in die Theorie des Familienunternehmens (2012), Wenn rechts links ist und links rechts (2013), Einführung in die (System-)Theorie der Beratung (2014), Formen. Zur Kopplung von Organismus, Psyche und sozialen Systemen (2018), Anleitung zum Populismus oder: Ergreifen Sie die Macht! (2019), Der Streit ums Nadelöhr. Körper, Psyche, Soziales, Kultur. Wohin schauen systemische Berater? (2019, mit Jürgen Kriz), Lockdown: Das Anhalten der Welt (2020, mit Heiko Kleve und Steffen Roth), Formen (reloaded). Zur Kopplung von Organismus, Psyche und sozialen Systemen (2022). , Sonstige > Motorkühlung , Erscheinungsjahr: 202304, Produktform: Kartoniert, Titel der Reihe: Systemische Horizonte##, Autoren: Simon, Fritz B., Seitenzahl/Blattzahl: 262, Keyword: Autoritarismus; Demokratie; Geheimpolizei; Georgien; Kommunistische Partei; Politbüro; Putin; Russland; Sowjetunion; Säuberung; Totalitarismus; Tyrannei, Fachschema: Informationstheorie~Kybernetik~Systemtheorie~Soziologie~Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Diktatur - Diktator~Totalitarismus, Fachkategorie: Soziologie~Psychoanalyse (Freud)~Politisches System: Totalitarismus und Diktatur, Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Kybernetik und Systemtheorie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Auer-System-Verlag, Carl, Verlag: Auer-System-Verlag, Carl, Verlag: Carl-Auer-Systeme Verlag und Verlagsbuchhandlung GmbH, Länge: 214, Breite: 135, Höhe: 25, Gewicht: 368, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist das für ein Gerät/Werkzeug?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da Sie keine Informationen über das spezifische Gerät oder Werkzeug angegeben haben. Bitte geben Sie weitere Details an, damit ich Ihnen weiterhelfen kann. **
-
Was ist die ideale Griffkante für ein Werkzeug oder Instrument?
Die ideale Griffkante für ein Werkzeug oder Instrument sollte ergonomisch geformt sein, um eine bequeme und sichere Handhabung zu gewährleisten. Sie sollte rutschfest sein, um ein Abrutschen während der Benutzung zu verhindern. Außerdem sollte die Griffkante aus einem Material bestehen, das angenehm in der Hand liegt und gleichzeitig strapazierfähig ist. **
-
Welches nützliche Utensil ist für dich im Alltag unverzichtbar? Was ist dein liebstes praktisches Werkzeug?
Mein unverzichtbares Utensil im Alltag ist mein Smartphone, da ich damit kommuniziere, organisiere und Informationen abrufe. Mein liebstes praktisches Werkzeug ist mein Multifunktionswerkzeug, da es vielseitig einsetzbar ist und mir in vielen Situationen hilft. **
-
Wann wird ein Gerät zur Maschine für Gefahrgut?
Ein Gerät wird zur Maschine für Gefahrgut, wenn es speziell für den Transport, die Handhabung oder die Verarbeitung von gefährlichen Stoffen entwickelt und konstruiert wurde. Dies kann beispielsweise ein Tankwagen, eine Füllanlage oder eine Abfüllmaschine sein. Die Maschine muss bestimmte Sicherheitsstandards erfüllen und möglicherweise auch Zertifizierungen oder Genehmigungen erhalten, um den Transport von Gefahrgut sicher und gesetzeskonform durchführen zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.